Quelles autorités assurent la protection des données personnelles en Belgique ? APD, recours et compétences
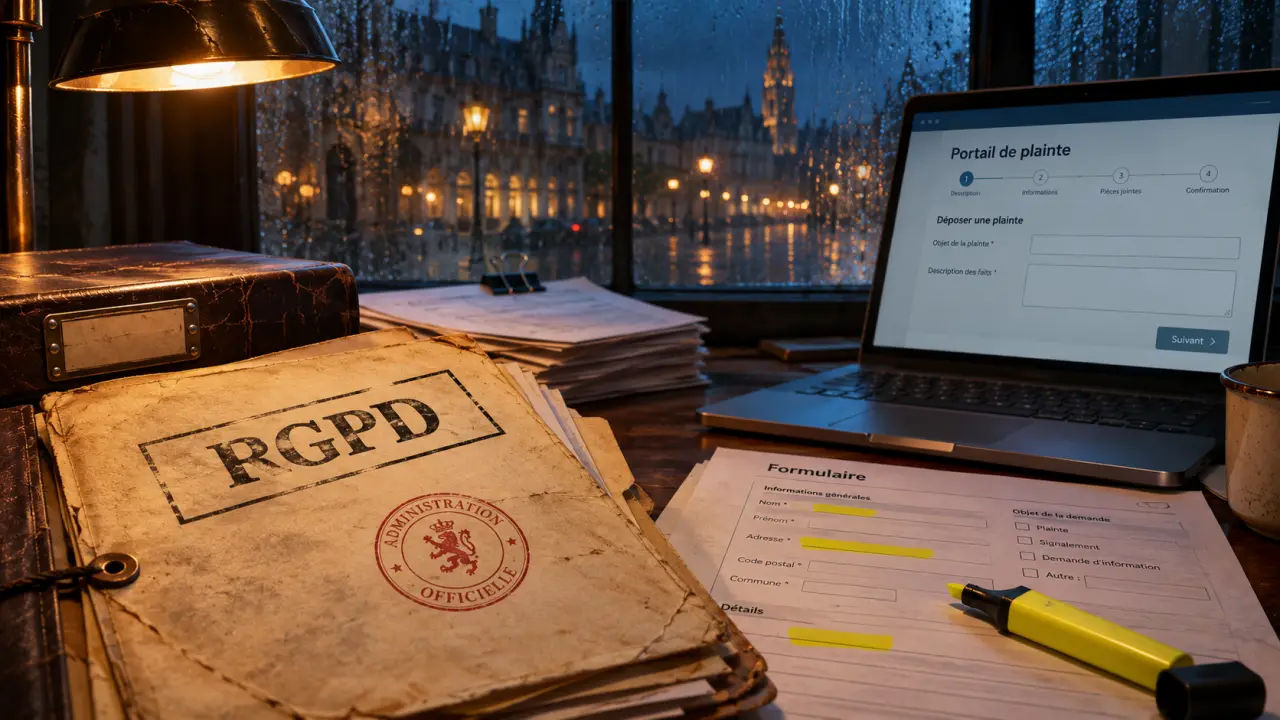
En Belgique, l’Autorité de protection des données (APD) est l’autorité indépendante de référence pour contrôler le respect du RGPD. Elle informe, reçoit les plaintes, enquête et peut sanctionner les manquements. D’autres organismes interviennent dans des domaines particuliers : le bon interlocuteur dépend donc du traitement concerné et de votre démarche.
L’APD, le premier repère pour protéger vos données
L’Autorité de protection des données veille à l’application des règles relatives aux données à caractère personnel. Une donnée personnelle est une information qui permet d’identifier une personne, directement ou indirectement : nom, adresse électronique nominative, numéro d’identification, mais aussi certaines données de localisation ou informations professionnelles.
Déposer une plainte auprès de l’Autorité de protection des données : Accédez aux formulaires officiels et aux instructions pour introduire une plainte via le portail de l’APD.
La protection ne concerne donc pas seulement les fichiers confidentiels. Une liste de clients, un dossier de salarié, des images de vidéosurveillance ou les informations recueillies par une application peuvent être concernés. Le RGPD encadre leur collecte, leur utilisation, leur conservation et leur sécurité.
Instituée par la loi du 3 décembre 2017, l’APD a succédé à la Commission de la protection de la vie privée le 25 mai 2018. L’ancienne appellation « Commission de la vie privée » reste courante, mais c’est bien l’APD qu’il faut rechercher pour les démarches actuelles.
Son site officiel est autoriteprotectiondonnees.be. L’espace citoyen présente les droits des personnes et les démarches disponibles ; l’espace professionnel s’adresse notamment aux organismes responsables de traitements. Le siège indiqué se trouve au 35, rue de la Presse, 1000 Bruxelles. Pour introduire un dossier, consultez d’abord les modalités et formulaires actualisés sur le site.
Qui contacter selon le traitement et le problème rencontré ?
Il faut distinguer l’organisme qui utilise vos données, son délégué à la protection des données et l’autorité qui le contrôle. Un DPO n’est pas une autorité de contrôle : il conseille son organisme, surveille sa conformité et sert de point de contact aux personnes concernées.
| Interlocuteur | Rôle | Quand le contacter ? |
|---|---|---|
| Organisme responsable du traitement ou son DPO | Expliquer l’utilisation des données et répondre aux demandes de droits | Pour accéder à vos données, les corriger ou contester leur utilisation |
| Autorité de protection des données | Contrôler, informer, enquêter et traiter les plaintes relevant de sa compétence | En cas de manquement présumé au RGPD ou de difficulté persistante |
| Autorité de contrôle spécialisée | Contrôler certains traitements soumis à un régime particulier | Notamment pour certains traitements policiers ou de renseignement |
| Autorité belge de la Concurrence | Appliquer les règles de concurrence et gérer ses propres traitements | Pour une demande concernant les données qu’elle utilise elle-même, pas pour une plainte RGPD générale |
| Contrôleur européen de la protection des données | Contrôler les traitements des institutions et organes de l’Union européenne | Lorsque le traitement relève d’une institution européenne |
L’APD n’est donc pas compétente pour absolument tous les traitements réalisés en Belgique. L’Organe de contrôle de l’information policière intervient pour les traitements policiers relevant de son contrôle. Certains traitements des services de renseignement relèvent du Comité permanent R. Des mécanismes spécifiques existent également à l’échelon fédéré, notamment avec la Commission flamande de surveillance : leur champ doit être vérifié selon l’organisme concerné.
À l’inverse, une banque, une école ou un employeur ne relève pas automatiquement d’une autorité spéciale pour toute question de données. L’existence d’un régulateur sectoriel ne remplace pas, à elle seule, la compétence de l’APD en matière de protection des données personnelles.
Ce que l’APD peut faire, de l’information à la sanction
L’APD surveille notamment la licéité et la transparence des traitements, la limitation des finalités, la minimisation des données et leur durée de conservation. Elle contrôle aussi les garanties d’intégrité et de confidentialité : un organisme doit protéger les informations contre les accès non autorisés, les pertes et les utilisations illicites.
Des fonctions distinctes pour informer et enquêter
Le service de première ligne informe les personnes, reçoit les demandes et les plaintes et peut intervenir dans une démarche de médiation. Le centre de connaissances exerce une fonction d’expertise et de conseil, notamment à travers des avis et recommandations. Le service d’inspection constitue l’organe d’enquête : il examine les faits et recueille les éléments utiles au contrôle.
Des décisions correctrices, mais pas une indemnisation automatique
La chambre contentieuse intervient dans le contentieux administratif. Selon le dossier et les règles applicables, l’APD peut notamment prononcer un avertissement, ordonner une mise en conformité, limiter un traitement ou imposer une amende administrative. Toute plainte ne débouche donc pas nécessairement sur une sanction financière.
Une sanction et une indemnisation sont deux choses différentes. L’APD ne verse pas de dommages et intérêts au plaignant. Une demande de réparation d’un préjudice relève des juridictions compétentes ; les décisions de l’autorité peuvent également faire l’objet de recours.
Plainte, demande de droits ou violation : choisir la bonne démarche
Avant de saisir l’autorité, précisez votre objectif. Obtenir une copie de votre dossier, faire cesser une utilisation contestée et notifier une fuite de données correspondent à des procédures différentes.
- Identifiez l’organisme responsable. Consultez sa politique de confidentialité et recherchez les coordonnées de son DPO, s’il en dispose.
- Formulez votre demande par écrit. Précisez le traitement concerné et le droit invoqué : accès, rectification, effacement, limitation ou opposition, selon les conditions applicables.
- Conservez les preuves. Gardez les messages, dates, réponses et captures utiles, sans transmettre de données étrangères au litige.
- Saisissez l’APD si nécessaire. Utilisez la procédure officielle correspondant à une demande d’information, une médiation ou une plainte, et vérifiez ses conditions de recevabilité.
Les droits ne sont pas absolus : un organisme peut devoir conserver certaines informations pour respecter une obligation légale. En revanche, il doit expliquer sa réponse et les motifs d’un éventuel refus.
Pensez votre dossier comme un canal de transmission : chaque pièce doit aider son destinataire à comprendre un fait précis. Une chronologie courte, accompagnée de la demande initiale et de la réponse reçue, est souvent plus exploitable qu’une accumulation de documents. Évitez surtout de joindre un fichier entier de clients ou de collègues pour prouver un incident : décrivez-le et ne communiquez que les éléments nécessaires, par le moyen sécurisé prévu.
La notification d’une violation de données est une démarche distincte. Elle concerne notamment l’organisme responsable confronté à une perte, une divulgation ou un accès non autorisé et doit être effectuée lorsque les conditions légales l’exigent. Un particulier victime d’une fuite peut demander des explications et déposer plainte ; il n’a pas à notifier l’incident à la place de l’organisme.
Une entreprise étrangère peut aussi relever d’une coopération européenne
Pour certains traitements transfrontaliers, plusieurs autorités nationales travaillent ensemble. Le mécanisme du guichet unique permet de désigner une autorité chef de file, généralement liée à l’établissement principal du responsable du traitement dans l’Union européenne. Ce critère ne se réduit pas à l’adresse commerciale affichée sur un site : le lieu où les décisions relatives au traitement sont prises compte.
Par exemple, une plateforme active en Belgique peut avoir son établissement principal dans un autre État membre. L’autorité de cet État peut alors piloter le dossier, en coopération avec l’APD et les autres autorités concernées.
Vous n’avez toutefois pas à résoudre seul cette répartition avant d’agir. Le RGPD permet notamment de déposer une plainte auprès de l’autorité de votre résidence habituelle, de votre lieu de travail ou du lieu de la violation présumée. L’APD peut donc rester votre point d’entrée, même si une autorité étrangère intervient ensuite.
Le Comité européen de la protection des données (CEPD) contribue à une application cohérente du RGPD et au règlement de certains désaccords entre autorités. Il ne remplace pas les autorités nationales comme guichet habituel des plaintes individuelles.
- Quelles autorités assurent la protection des données personnelles en Belgique ? APD, recours et compétences - 4 novembre 2026
- Formation pour salarié à Rouen : choisir un parcours sans bloquer son activité - 3 novembre 2026
- Prêt immobilier locatif : les loyers ne suffisent pas à valider votre budget - 2 novembre 2026
Articles qui pourraient vous intéresser :
 Station de travail mobile : pourquoi le GPU grand public ruine votre productivité
 Team building digital : choisir le bon format selon l’objectif, la taille d’équipe et le budget
 Effacement certifié, revente ou broyage : le tri ITAD qui protège vos données
 Business plan boulangerie : le prévisionnel qui rassure vraiment une banque