Sécurité des données et IA : protéger les informations sans bloquer les usages
Un document interne copié dans un assistant, un compte rendu de réunion transcrit automatiquement, une base clients connectée à un outil génératif : l’intelligence artificielle multiplie les chemins empruntés par les informations. Pour assurer la sécurité des données avec l’IA, la priorité est de maîtriser ce qui entre dans le service, les personnes qui peuvent y accéder et ce qui reste après son utilisation. Le choix du modèle ne suffit pas : les réglages, les contrats et les pratiques quotidiennes comptent tout autant.
Repérer les données exposées avant de choisir un outil
Le premier risque n’est pas nécessairement une cyberattaque sophistiquée. Il peut s’agir d’un salarié qui transmet un fichier confidentiel à un service non approuvé, simplement pour gagner du temps. Avant tout déploiement, identifiez les usages envisagés et les informations nécessaires à chacun. Résumer une documentation publique et analyser des dossiers de personnel ne demandent pas les mêmes garanties.
Testez vos connaissances sur la sécurité des données avec l’IA
Répondez aux six questions, puis validez pour découvrir votre score et les réponses correctes.
Classer les informations selon les conséquences d’une fuite
Une classification simple permet de donner des consignes applicables. Distinguez les contenus publics, les documents internes et les données confidentielles ou sensibles. Cette dernière catégorie peut inclure des secrets commerciaux, des identifiants techniques, des informations financières non publiées ou des données personnelles dont la divulgation porterait préjudice aux personnes.
La présence de données personnelles impose aussi un examen juridique. Dans le cadre du RGPD, il faut notamment préciser la finalité du traitement, déterminer sa base légale et limiter les informations utilisées à ce qui est nécessaire. Certaines données, comme celles concernant la santé, appellent des précautions et des conditions de traitement supplémentaires.
Suivre le trajet complet de l’information
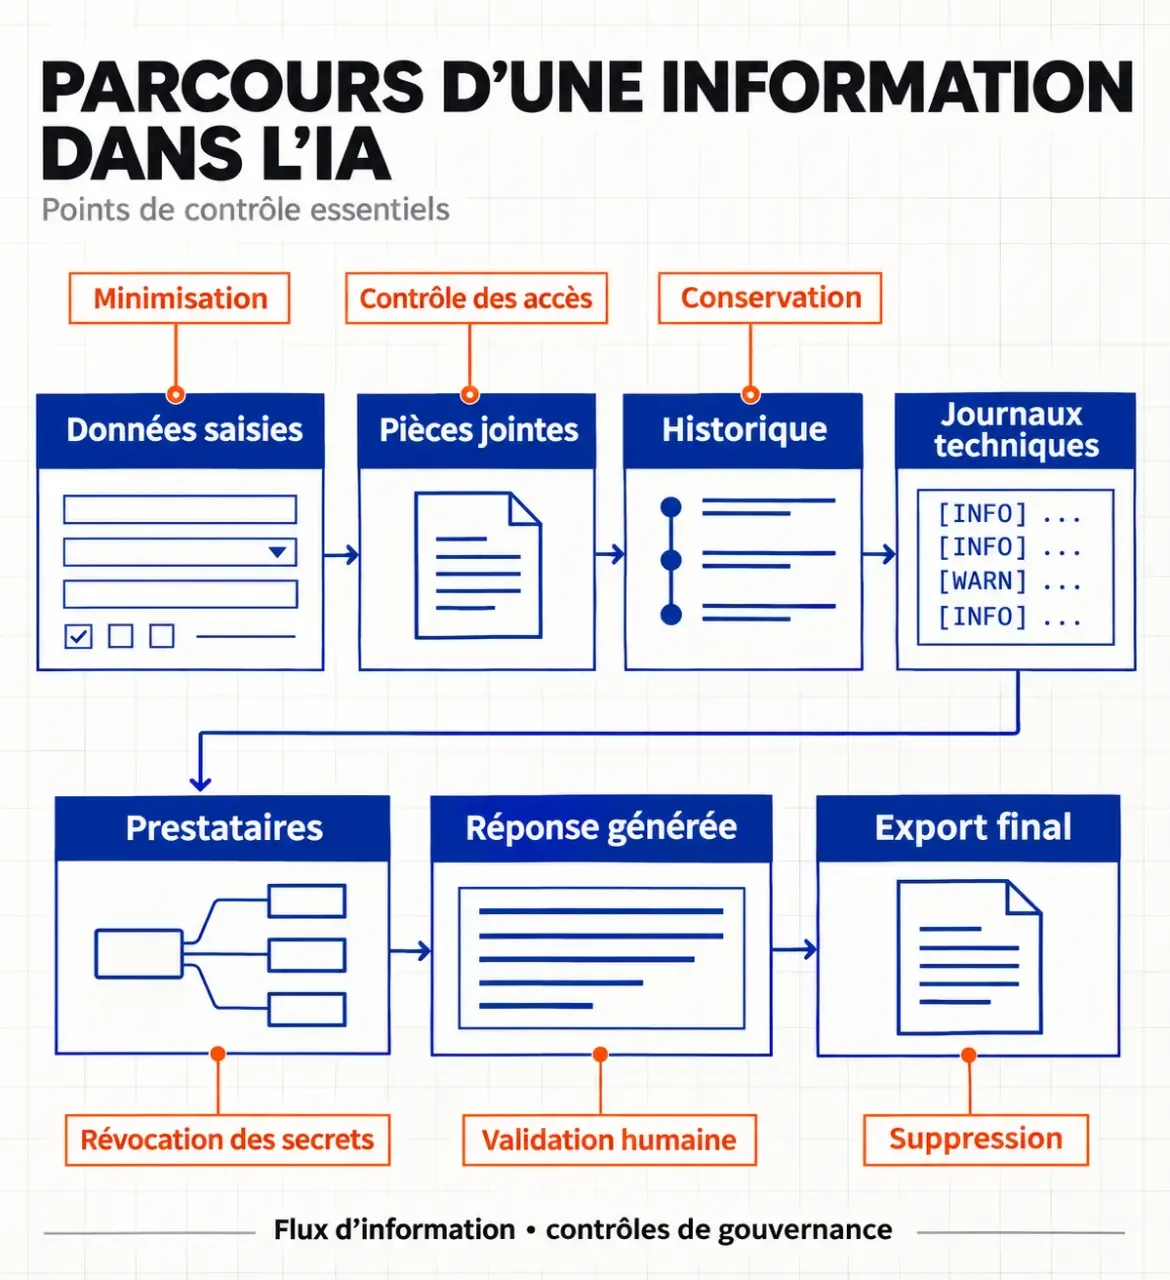
Ne regardez pas uniquement la zone où l’utilisateur saisit sa demande. Un outil peut traiter des pièces jointes, conserver l’historique, créer des journaux techniques ou transmettre des contenus à des prestataires. Les réponses générées peuvent ensuite être exportées, partagées ou intégrées dans un autre logiciel. Dessinez ce parcours pour repérer les points de stockage, les destinataires et les possibilités de suppression.
Vérifier ce que le fournisseur fait réellement des contenus
Deux services reposant sur une technologie comparable peuvent proposer des conditions très différentes. Une offre grand public, un abonnement professionnel et une interface de programmation ne doivent pas être considérés comme équivalents. Vérifiez les conditions applicables à l’offre exacte utilisée, ainsi que les paramètres activés sur votre compte.
| Point à vérifier | Question concrète à poser |
|---|---|
| Réutilisation des contenus | Les demandes, fichiers ou réponses peuvent-ils servir à entraîner ou améliorer les modèles ? |
| Conservation | Quelles informations sont conservées, pendant combien de temps et pour quelles raisons ? |
| Localisation et transferts | Où les traitements ont-ils lieu et quelles garanties encadrent les éventuels transferts ? |
| Accès humain | Des équipes du fournisseur ou de ses sous-traitants peuvent-elles consulter les contenus ? |
| Fin de service | Comment récupérer puis supprimer les données, y compris les éléments dérivés ? |
Une promesse de non-utilisation pour l’entraînement ne signifie pas nécessairement absence de stockage. Des contenus peuvent rester conservés pour le fonctionnement du service, la prévention des abus ou le diagnostic technique. Demandez des précisions sur ces exceptions plutôt que de vous fier à une formule commerciale.
Pour les données personnelles, examinez également les rôles des acteurs et les engagements contractuels nécessaires. Associez le délégué à la protection des données, lorsqu’il existe, et les responsables de la sécurité. Un hébergement local peut réduire certaines expositions, mais il ne remplace ni le contrôle des accès ni la maintenance du système.
Réduire l’exposition dans les demandes et les connexions
Le principe le plus robuste reste de ne pas transmettre ce dont l’outil n’a pas besoin. Pour rédiger une réponse commerciale, un extrait débarrassé des coordonnées du client peut suffire. Pour étudier un problème technique, un exemple fictif peut remplacer un journal contenant des identifiants. Cette préparation demande un effort, mais réduit les conséquences d’une mauvaise manipulation.
Guide CNIL 2024 pour sécuriser les données personnelles : Découvrez les bonnes pratiques et mesures de sécurité recommandées par la CNIL pour protéger les données personnelles et respecter le RGPD.
Masquer les identifiants sans créer un faux sentiment de sécurité
Retirer un nom ne rend pas automatiquement un document anonyme. Une fonction rare, une date précise et un lieu peuvent permettre de retrouver une personne par recoupement. La pseudonymisation, qui remplace les identifiants tout en permettant une réassociation, reste un traitement de données personnelles. Vérifiez donc aussi les détails indirectement identifiants et les métadonnées des fichiers.
- Supprimez les mots de passe, clés d’API et autres secrets avant tout envoi.
- Préférez des extraits ciblés aux dossiers complets.
- Utilisez des données fictives pour les essais et démonstrations.
- Limitez la conservation des conversations lorsque le service le permet.
Donner à l’IA uniquement les permissions nécessaires
Un assistant connecté à une messagerie ou à une base documentaire augmente la portée d’une erreur. Commencez avec un périmètre limité et, si possible, un accès en lecture seule. Les autorisations existantes doivent rester respectées : un utilisateur ne devrait pas obtenir, par une réponse générée, un document qu’il ne peut pas consulter directement.
Pour évaluer une connexion, placez-la sur deux axes : la confidentialité des informations accessibles et la capacité d’action accordée à l’outil. Un assistant qui lit une documentation publique présente un profil différent de celui qui consulte des contrats et peut envoyer des courriels. Plus ces deux dimensions augmentent, plus il faut restreindre le périmètre et imposer une validation humaine avant toute action externe.
Protéger le système contre les détournements et les erreurs
La sécurité des données ne se limite pas à leur confidentialité. Elle concerne aussi leur intégrité et leur disponibilité. Une réponse inventée intégrée à un dossier peut altérer l’information ; une automatisation mal contrôlée peut modifier ou supprimer des contenus utiles. Il faut donc vérifier les résultats et encadrer les actions, même avec un fournisseur jugé fiable.
Traiter les contenus externes comme des entrées non fiables
Une page web, un courriel ou un document peut contenir des instructions destinées à détourner le comportement d’un assistant. C’est le principe de l’injection de prompt : le système risque de confondre du contenu à analyser avec une consigne à exécuter. Les garde-fous du modèle ne constituent pas, à eux seuls, une frontière de sécurité suffisante.
Séparez les instructions des documents consultés, contrôlez les outils accessibles et limitez les destinations vers lesquelles des informations peuvent être envoyées. Toute opération sensible, comme un partage de fichier ou une modification de droits, doit passer par des contrôles indépendants du texte généré.
Conserver les protections classiques
Authentification multifacteur, comptes individuels, gestion des habilitations, mises à jour et journalisation restent indispensables. Protégez aussi les bases documentaires et les index utilisés pour retrouver des passages : leurs représentations techniques ne doivent pas être considérées comme anonymes par défaut. Enfin, évitez que les journaux de diagnostic deviennent une copie non maîtrisée des échanges confidentiels.
Installer des règles utilisables et préparer les incidents
Une politique efficace indique quels outils sont autorisés, quelles données peuvent y être traitées et qui contacter en cas de doute. Elle doit proposer des exemples proches du travail réel. Interdire tout usage sans solution de remplacement risque surtout de déplacer les pratiques vers des comptes personnels, hors du contrôle de l’organisation.
Avant d’élargir un déploiement, testez le service sur un périmètre restreint. Vérifiez les accès, les possibilités de suppression et le comportement face à des demandes inappropriées. Réexaminez ces points lors d’un changement d’offre, de fournisseur ou de connexion.
Prévoyez enfin une procédure en cas d’envoi accidentel. Elle doit permettre de signaler rapidement l’incident, de limiter les accès, de demander une suppression et de révoquer les secrets éventuellement exposés. Si des données personnelles sont concernées, évaluez les obligations de notification applicables. L’objectif est de rendre chaque usage de l’IA proportionné aux informations confiées et aux conséquences possibles d’une erreur.
- Sécurité des données et IA : protéger les informations sans bloquer les usages - 7 novembre 2026
- Emploi IA à Strasbourg : comparer les postes, les salaires et les contrats avant de candidater - 6 novembre 2026
- École supérieure de gestion et expertise comptable : le diplôme avant le campus - 5 novembre 2026
Articles qui pourraient vous intéresser :
 Test intelligence artificielle : 3 critères techniques pour débusquer les contenus générés par GPT-4
 10 applications indispensables pour transformer votre iPad en station de travail productive
 Automatisation industrielle : les technologies clés pour transformer votre production
 Antivirus smartphone : 3 réglages indispensables pour contrer les menaces mobiles